社内を起点とするサイバーリスク ―生成AIを安全に利用するための技術対策 (SWG/CASB/DLP)
作成日:2026年10月21日
関連ソリューション
生成AIの業務活用が広がる一方で、日本企業の約半数が活用方針を明確に定められていないのが現状です。
こうした状況を背景に、IPA「情報セキュリティ10大脅威 2026【組織】」では、生成AIをめぐるサイバーリスクが初めて取り上げられました。
以前のブログでは、「AIの利用をめぐるサイバーリスク」について、インシデント発生後の対応や復旧の観点から整理しました。
本記事では視点を変え、インシデントが発生する前に、どのようにリスクを抑えるかという「予防」の観点に焦点を当てて解説します。
■推進されるAI活用と未整備の予防的統制
■3種類の生成AI利用をめぐるサイバーリスク
■予防的統制の重要性
■情報漏えい対策:SWG・CASB・DLP
■まとめ
推進されるAI活用と未整備の予防的統制
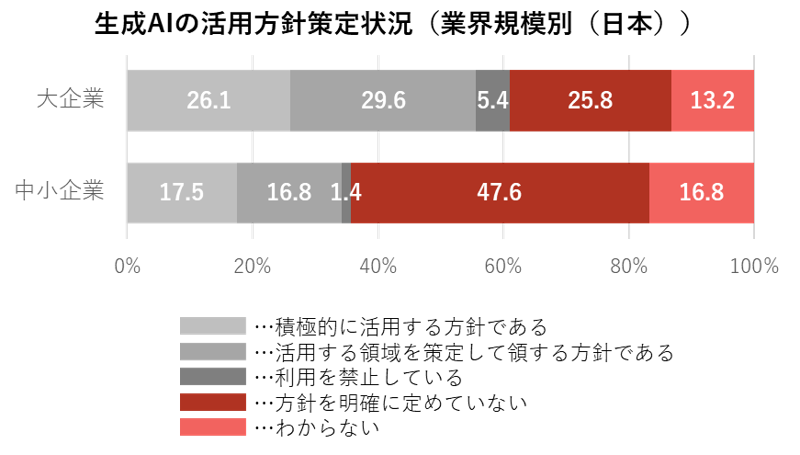
総務省「令和7年版 情報通信白書」によると、日本企業の約半数が、生成AIの活用方針を「明確に定めていない、または分からない」と回答しています。
特に中小企業では、「方針を明確に定めていない」企業が約半数に達しており、AI利用に対する予防的な統制が追いついていない実態が示されています。
※参考:総務省|令和7年版 情報通信白書|企業におけるAI利用の現状
一方で、業務で生成AIを利用している企業は55.2%に達しており、海外諸国と比較すると利用率はまだ低いものの、日本国内でも着実に活用は進んでいます。
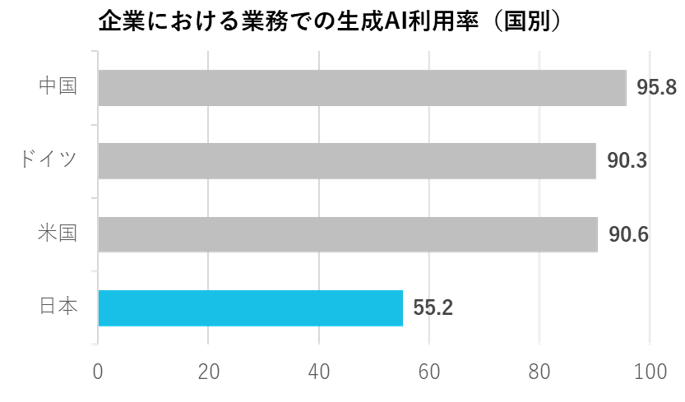
※参考:総務省|令和7年版 情報通信白書|企業におけるAI利用の現状
その結果、AIの利用が先行し、ルール整備や統制が後回しになっているケースも少なくありません。
こうした背景もあり、IPA(情報処理推進機構)は「情報セキュリティ10大脅威」の中で「生成AIをめぐるサイバーリスク」を新たに取り上げました。
3種類の生成AI利用をめぐるサイバーリスク
IPAが公表した「情報セキュリティ10大脅威 2026【組織】」では、生成AIの利用をめぐるサイバーリスクが初めて選出され、主に以下の3つが指摘されています。
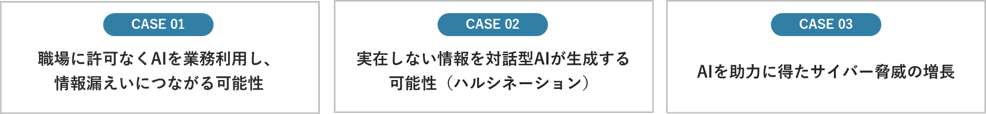
※参考: 独立行政法人 情報処理推進機構 セキュリティセンター「情報セキュリティ10大脅威2026解説書(組織編)」, 2026, p16-20
職場に許可なくAIを業務利用し、情報漏えいにつながる可能性
情報漏えいリスクの多くは、悪意のない従業員の行動から発生します。
例えば、社外秘情報をそのまま入力したり、利用規約を十分に確認せず個人向けAIを業務利用したりすることで、入力データがサービス提供側に保存・学習される可能性があります。
さらに、保存・学習された内容が、意図せず他の利用者に表示される可能性も否定できません。
このリスクの特徴は、誰がどの生成AIをどのように使っているか企業側が把握できていないという点にあります。
実際に、Gartner社の調査※によると、国内企業の73%がシャドーAIを十分に管理できていないとされており、多くの企業で同様の課題が生じていることがうかがえます。
後述するSWGやCASBといった技術的対策を行い、利用実態を把握し、情報の出入力を事前に制御することで、情報漏えい発生前に抑止する効果が期待できます。
本ブログでは、この情報漏えい対策を中心にご紹介します。
※参照:Gartner 「Gartner、国内企業の「シャドーAI」対応における新たな指針を発表」, https://www.gartner.co.jp/ja/newsroom/press-releases/pr-20260618-aibs-shadow-ai , (参照 2026-06-18).
実在しない情報を対話型AIが生成する可能性(ハルシネーション)
生成AIは、事実と異なる情報をあたかも正しいかのように生成してしまう「ハルシネーション(幻覚)」を引き起こすことがあります。
例えば、存在しない法令・規制の引用や、誤った製品仕様、脆弱性情報などが提示されるケースがあり、これらを十分に確認せず業務で利用すると、誤判断や信用失墜につながるリスクがあります。
さらに、このリスクの特徴として、通信制御やアクセス制御といった従来の技術的対策だけでは十分に防ぐことが難しい点が挙げられます。
AIの生成結果の正確性は、最終的には利用者自身が精査・判断する必要があります。
そのため、ハルシネーション対策として重要なのは、AI運用ルールを明確に定めた「AI利用ガイドライン」の整備と、正しい利用方法を組織内に定着させるための「AIセキュリティ教育」の実施です。
次回以降のブログで、これらの具体的な対策について詳しく解説します。
AIを助力に得たサイバー脅威の増長
生成AIをサイバー攻撃のアシスタントとして悪用することで、従来は攻撃者側のスキルや工数が必要だったサイバー攻撃を、容易かつ大量に実行できる環境が生まれています。
実際に、生成AIを悪用し、不正に入手したIDとパスワードを機械的に入力して携帯電話の回線契約まで行うプログラムや、特定ファイルの暗号化や仮想通貨口座への送金を要求する文書を表示するプログラムが作成されたという事例が報告されています。
生成AIを悪用した攻撃手法の具体例や、インシデント発生後の対応・復旧の考え方については、前回のブログで詳しく解説していますので、ご興味がございましたらぜひご覧ください。
→ 前回ブログはこちら
予防的統制の重要性
このように、生成AIによるリスクが問題視されていますが、すべてのリスクが外部からの攻撃に起因するわけではありません。
先ほど取り上げたリスクのうち、
職場に許可なくAIを業務利用し、情報漏えいにつながる可能性
実在しない情報を対話型AIが生成する可能性(ハルシネーション)
これらはいずれも、従業員の行動や通信、シャドーIT等といった社内を起点としたリスクです。
情報漏えいや誤った情報発信が発生した場合、発覚後に対策を講じても、漏えいや発信そのものを取り消すことはできません。
一度でも情報が外部に渡ったり、誤った情報が業務に使われたりすると、その影響範囲を事後的に把握したり、元に戻したりすることは困難です。
一方で、これらは社内の利用状況や振る舞いを起点とするため、ルール整備や技術的制御によって事前に抑止しやすいリスクでもあります。
そのため、これらのリスクは事後対応ではなく、「そもそも発生させない」ための予防的な統制が重要となります。
情報漏えい対策:SWG・CASB・DLP
では、予防的統制を実現するためには、どのような技術対策が必要でしょうか。
本章では、社内起点リスクの中でも特に「情報漏えい」に焦点を当て、その対策として有効な代表的技術ソリューションをご紹介します。
生成AI利用に伴うリスクに対しては、「可視化」と「制御」を両立する技術対策が不可欠です。
代表的なソリューションとして、SWG・CASB・DLPの組み合わせが有効です。
これらのソリューションの概要に関して、生成AI利用の観点に着目して紹介いたします。
SWG(Secure Web Gateway):通信の制御
従業員がどの生成AIサービスへアクセスしているのかを可視化し、未許可の生成AIサービスへの通信を制御することができます。
また、Web通信ログを取得することで、「誰が・いつ・どの生成AIを利用しているのか」といった利用実態を把握することが可能です。
CASB(Cloud Access Security Broker):クラウド内部操作の統制
生成AIサービスなどのクラウドの利用状況を可視化するとともに、アカウント単位でのポリシー統制を行うことができます。
これにより、許可された生成AIに対して、「どのアカウントが、どのように利用できるのか」といった使い方の統制やシャドーAIの検知が可能となります。
DLP(Data Loss Prevention):情報流出の防止
生成AIへの入力内容に含まれる機密情報を検知し、送信のブロックを行うことで、情報漏えいを未然に防止します。
生成AIに入力される情報の中身を制御可能であり、プロンプトに入力される個人情報・社外秘情報・ソースコードなどをリアルタイムに検査し、未承認AIへの送信や不適切なファイル添付を抑止できる点が重要です。
情報漏えい対策においては、「検知」だけでなく「制御」まで実現することが極めて重要です。
SWGやCASBは、いずれも可視化(検知)とアクセス制御の両面をカバーしており、さらにDLPを組み合わせることで、データレベルの制御まで含めた包括的な対策が可能となります。
近年では、SWG・CASB・DLPの機能を統合したSASE/SSE製品も登場しており、より一体的かつ効率的な運用が実現可能になっています。
都築電気は、生成AIを一律に禁止するのではなく、安全に活用するための統制が重要だと考えています。
SWGで「利用できる生成AI」を選別し、CASBで「生成AI上で許可する操作」を制御し、DLPで「生成AIに送信されるデータの中身」を検査・制御します。
これらを組み合わせることで、生成AIを業務で活用しながら、情報漏えいを未然に防ぐ多層的な統制が可能になります。
まとめ
生成AIをめぐるリスクは、従業員の行動やシャドーAIといった社内起点で発生する場合があり、事後対応では被害を取り消すことが難しいです。
だからこそ重要なのは、「起きてから対応する」のではなく、「そもそも起こさない」ための予防的統制です。
最後に、本ブログでご紹介しきれなかったAIによる情報漏えい対策の詳細や、都築電気の支援サービスにつきましては、以下のリンクより資料をダウンロードのうえご確認ください。
 ホワイトペーパー
